ยุค Creator องค์กรสร้าง App เอง: 2 กับดักอันตราย (ไม่ผ่าน Security & ผลาญ Token) และทางรอดด้วย Joget + Token Factory
ผู้เขียน: ทีมยุทธศาสตร์เทคโนโลยีและสถาปัตยกรรมดิจิทัล AuthorWise
หมวดหมู่: AI Governance, Low-Code Platform, Enterprise Architecture, AI FinOps
กลุ่มเป้าหมาย: CIO, CTO, IT Directors, Enterprise Architects, Heads of Digital Transformation, Innovation Leads
ในยุคก่อน หากฝ่ายการตลาดต้องการระบบอนุมัติแคมเปญใหม่ ฝ่ายจัดซื้อต้องการระบบประเมินคู่ค้า หรือฝ่ายบุคคลต้องการ AI บอทคอยคัดกรองเรซูเม่ สิ่งแรกที่ต้องทำคือ "เขียนคำร้องขอ (PR) แล้วส่งต่อให้ฝ่ายไอที" จากนั้นสิ่งที่ต้องพบเจอคือ "คิวไอทียาวเหยียด 6 - 12 เดือน" จนไอเดียทางธุรกิจหลายอย่างหมดความสดใหม่ไปก่อนที่ระบบจะได้เริ่มสร้าง
แต่วันนี้ โลกการทำงานได้ก้าวเข้าสู่ "ยุคทองของ Creator (The Era of Enterprise Creators)" อย่างแท้จริง...
การผสานพลังของแพลตฟอร์ม Low-Code / No-Code, เทคนิค Vibe Coding / Vibe Composition, และความสามารถของ AI Copilot ได้เปลี่ยนให้พนักงานทุกคนในองค์กร ไม่ว่าจะเป็นนักการตลาด เจ้าหน้าที่บัญชี หรือทีมปฏิบัติการ กลายสภาพเป็น "Citizen Developer หรือ App Creator" ที่สามารถลุกขึ้นมาประกอบแอปพลิเคชัน สร้างฟอร์มอนุมัติอัตโนมัติ และเชื่อมต่อ AI เข้ากับระบบงานประจำวันได้สำเร็จภายในไม่กี่ชั่วโมงหรือเพียงไม่กี่วัน
การสร้างนวัตกรรมที่กระจายตัว (Decentralized Innovation) นี้ดูเหมือนจะเป็นชัยชนะครั้งใหญ่ของความคล่องตัวในองค์กร (Agility)... แต่ในความจริงแล้ว ผู้บริหารไอทีและผู้บริหารการเงินหลายองค์กรกำลังเผชิญกับ "ฝันร้ายหลังบ้าน" จาก 2 กับดักระเบิดเวลาที่ร้ายแรงจนอาจทำให้โครงการดิจิทัลต้องสะดุดหยุดลงทันที
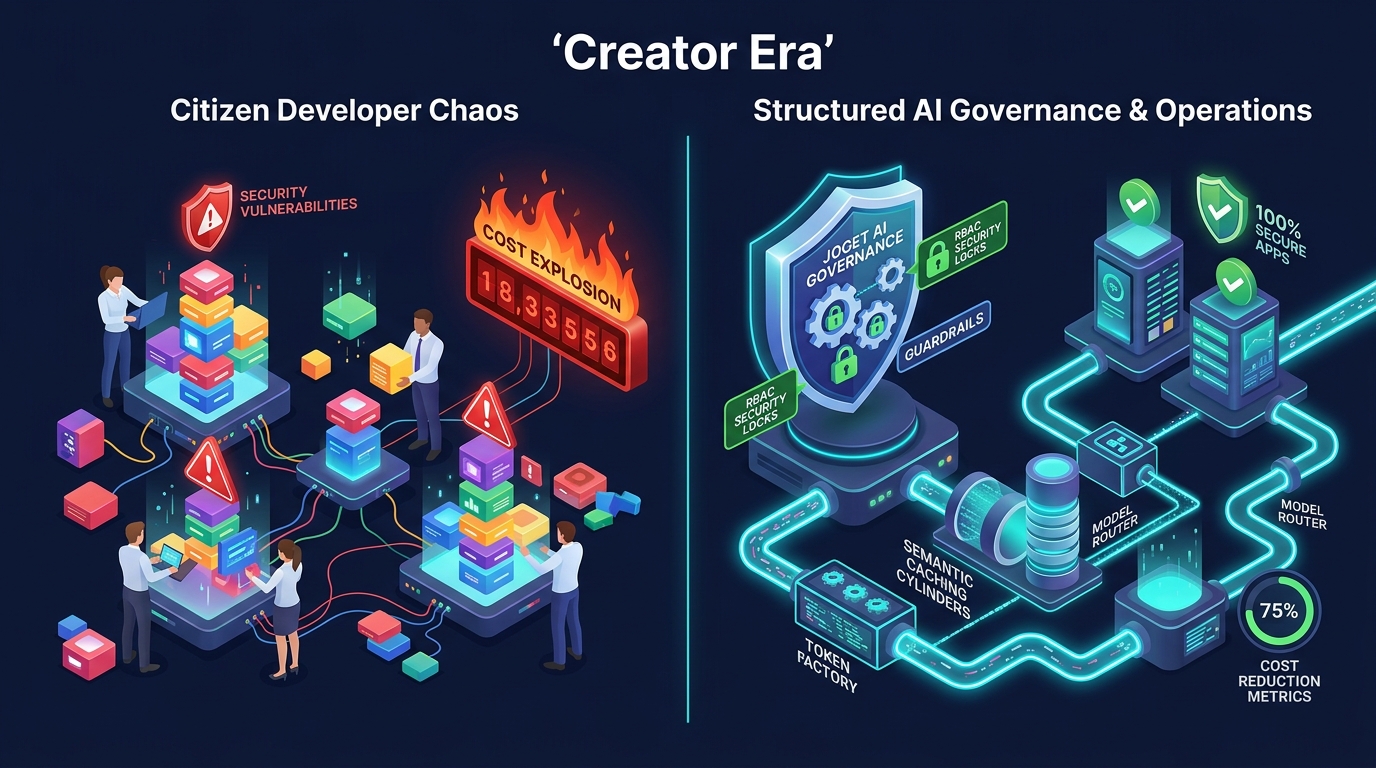
รูปภาพที่ 1: ภาพเปรียบเทียบระหว่างความโกลาหลของการสร้างแอปแบบไร้การควบคุม (ซ้าย) กับการบริหารจัดการผ่าน Joget AI Governance และ Enterprise Token Factory (ขวา)
⚠️ 2 กับดักอันตราย เมื่อองค์กรปล่อยให้สร้าง App เองแบบไร้หางเสือ
เมื่อใครๆ ก็สร้างแอปได้ แต่ขาดกรอบธรรมาภิบาลและการออกแบบสถาปัตยกรรมตั้งแต่ต้น ผลลัพธ์ที่ตามมามักไม่ได้สวยหรูอย่างที่คิด:
กับดักที่ 1: สร้างแอปเสร็จไว... แต่ "สอบตก Security Test 100%" (The Security Debt Trap)
Creator ส่วนใหญ่เป็นผู้เชี่ยวชาญในสายงานธุรกิจ (Business Domain Experts) แต่ "ไม่ใช่ผู้เชี่ยวชาญด้าน Cyber Security" เมื่อพวกเขาหยิบเครื่องมือสร้างแอปหรือเขียนโค้ดด้วย AI สิ่งที่พวกเขาสนใจคือ "ให้แอปทำงานได้ตามใจสั่ง" แต่ละเลยหลักการความปลอดภัยพื้นฐาน ส่งผลให้เกิดช่องโหว่ร้ายแรงสะสมอยู่เงียบๆ:
- Hardcoded API Keys & Database Secrets:
Creator มือใหม่มักนำ API Key ของ OpenAI, Claude หรือ Connection String ของฐานข้อมูลภายใน ไปแปะไว้ในโค้ดฝั่ง Client-side หรือในสคริปต์ที่ทุกคนในแผนกเปิดดูได้ หากมีใครเผลอส่งออกไปภายนอก กุญแจทั้งองค์กรจะหลุดทันที - ขาดการควบคุมสิทธิ์อย่างเข้มงวด (Broken RBAC):
แอปที่สร้างเองมักไม่มีระบบ Role-Based Access Control พนักงานทุกคนที่เปิดแอปสามารถมองเห็นข้อมูลเงินเดือน ยอดขายลับ หรือข้อมูลคู่ค้าได้เท่ากันหมด - เสี่ยงละเมิด PDPA และข้อมูลความลับบริษัท:
เมื่อต้องการให้ AI สรุปรายงาน พนักงานกลับโยนข้อมูลส่วนบุคคล (PII) ของลูกค้า เช่น ชื่อ-สกุล เบอร์โทรศัพท์ หรือเลขบัตรประชาชน เข้าไปใน Public LLM ตรงๆ โดยไม่มีการทำ Data Masking หรือ Anonymization
ผลลัพธ์ที่เจ็บปวด: เมื่อถึงรอบการตรวจสอบความปลอดภัยของฝ่าย Cybersecurity หรือการทดสอบเจาะระบบ (Penetration Testing) แอปพลิเคชันเหล่านี้จะ "ไม่ผ่านเกณฑ์การทดสอบทันที (Failed Security Test)" ฝ่ายไอทีจึงจำเป็นต้องสั่ง Shutdown ปิดระบบทันเวลา ส่งผลให้แรงงาน เวลา และความหวังที่พนักงานทุ่มเทสร้างขึ้น สูญเปล่ากลายเป็นขยะดิจิทัล (Wasted Assets) ในพริบตา
กับดักที่ 2: แอปงอกเป็นดอกเห็ด แต่ "เผา Token มหาศาล ใช้งานจริงไม่คุ้มค่า" (Token Burnout)
ความง่ายในการเชื่อมต่อ AI API ทำให้เกิดปรากฏการณ์ "App Sprawl (แอปพลิเคชันล้นทะลัก)" แต่ละแผนกต่างสร้างบอท สร้างเวิร์กโฟลว์ของตัวเองขึ้นมาใช้งาน โดยไม่มีการควบคุมค่าใช้จ่ายจากศูนย์กลาง:
- อาการ "ขี่ช้างจับตั๊กแตน" (Overpowered Model Allocation):
งานประจำวันง่ายๆ เช่น การสกัดข้อความ 3 บรรทัด หรือการตรวจจับประเภทเอกสาร กลับถูกพ่วงเข้ากับโมเดลเรือธงราคาแพงที่สุด (เช่น GPT-4o หรือ Claude 3.5 Sonnet) ทุกครั้งที่มีการคลิก ทำให้เสียเงินค่า Token เกินความจำเป็นไป 10–20 เท่า - คำขอซ้ำๆ แต่เสียเงินทุกรอบ (Zero Caching):
พนักงานในองค์กร 50 คน ถามคำถามเดียวกันเกี่ยวกับระเบียบการเบิกจ่าย แต่แอปส่งคำถามเดิมวิ่งไปเสียค่า Token กับผู้ให้บริการคลาวด์ทั้ง 50 ครั้ง เพราะไม่มีระบบ Semantic Cache ช่วยบันทึกคำตอบ - แอปซอมบี้ (Zombie Apps & Infinite Loops):
แอปทดลองที่สร้างไว้แล้วคนเลิกใช้ แต่ Creator ยังเปิด Webhook หรือตั้ง Scheduler วิ่งส่งคำร้องไปยัง AI ทุกชั่วโมง คอยเผาผลาญ Token ของบริษัทอยู่เบื้องหลังเงียบๆ 24 ชั่วโมง
ผลลัพธ์ที่เจ็บปวด: สิ้นเดือน CFO และ CIO ต้องเผชิญหน้ากับ "บิลช็อก (Surprise Bill)" ค่าใช้จ่าย API พุ่งสูงแตะหลักแสนหลักล้านบาท แต่เมื่อผู้บริหารประเมินตัวเลขผลตอบแทนจากการลงทุน (ROI) กลับพบว่า "ใช้งานจริงได้ไม่มาก และไม่สามารถวัดผลทางธุรกิจได้จริง" นำไปสู่การสั่งตัดงบประมาณ AI ทั้งองค์กรในที่สุด
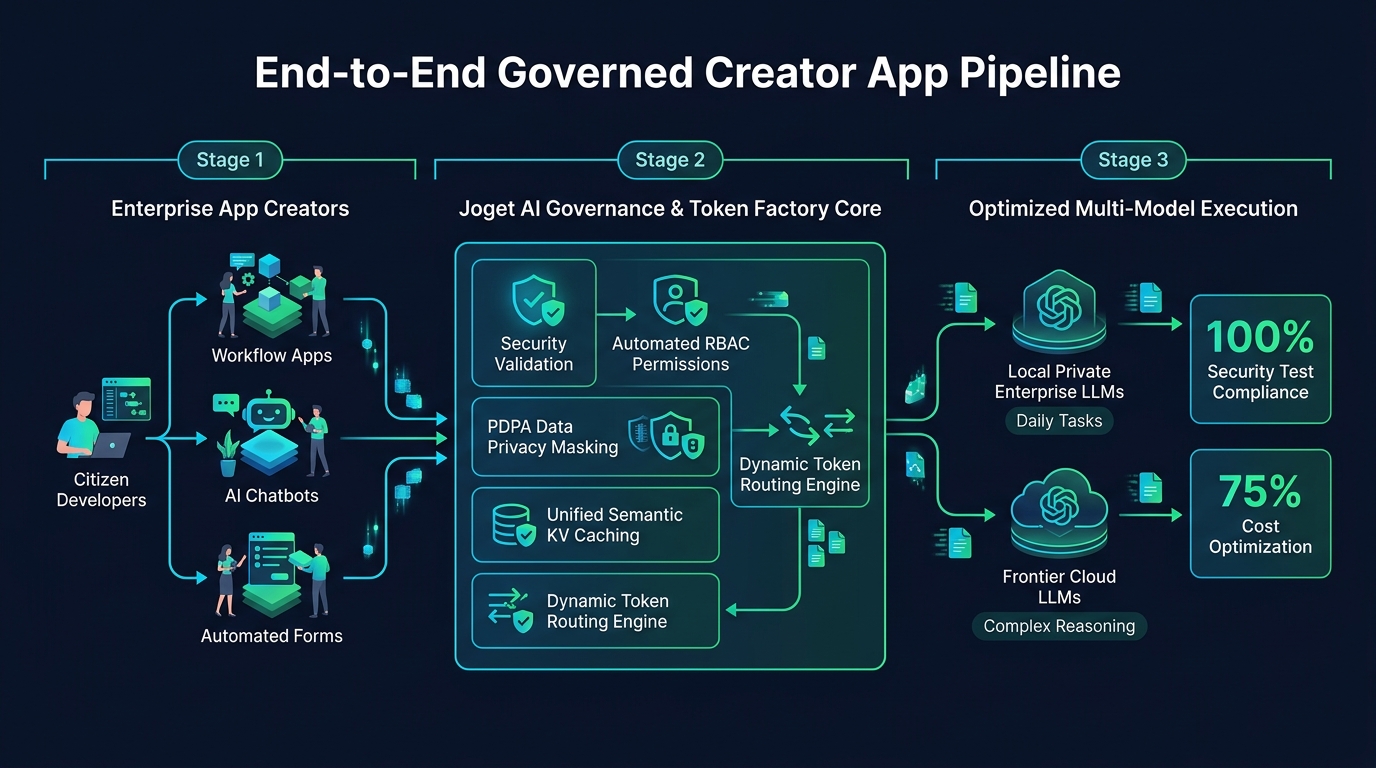 รูปภาพที่ 2: ผังการทำงานแบบ End-to-End ตั้งแต่ Creator สร้างแอป ผ่านการคัดกรองความปลอดภัยของ Joget AI Governance เข้าสู่การ Optimize ด้วย Token Factory จนได้ระบบที่ปลอดภัย 100% และประหยัดงบถึง 75%
🛠️ คู่หูทางรอดระดับองค์กร: Joget DX (AI Governance) + Token Factory
การแก้ปัญหาเหล่านี้ ไม่ใช่การสั่งห้ามพนักงานสร้างแอป เพราะนั่นเท่ากับการทำลายความสามารถในการแข่งขันของธุรกิจ แต่ทางออกที่ถูกต้องคือ "การสร้างสนามเด็กเล่นที่มีรั้วกั้นความปลอดภัยและมาตรวัดพลังงาน (Governed Sandbox & Centralized Metering)" โดยผสาน 2 เทคโนโลยีเข้าด้วยกัน:
1. Joget DX: แพลตฟอร์ม Low-Code ที่มี Built-in AI Governance (สร้างปลอดภัยตั้งแต่ Day 1)
Joget DX คือแพลตฟอร์ม Low-Code ชั้นนำระดับองค์กรที่ได้รับการยอมรับจากองค์กรชั้นนำทั่วโลก และเป็นหัวใจสำคัญในการเปลี่ยนพนักงานให้เป็น Creator อย่างปลอดภัย ผ่านแนวคิด "Secure by Design":
- เปลี่ยนจากการเขียนโค้ดกระจัดกระจาย สู่ "Vibe Composition":
แทนที่จะปล่อยให้พนักงานเขียนโค้ดลอยๆ พนักงานจะ "ประกอบแอปพลิเคชัน" จาก Plug-in, ฟอร์ม และโมดูลที่ฝ่ายไอทีตรวจสอบและรับรองความปลอดภัยไว้ล่วงหน้าแล้ว - Enterprise Role-Based Access Control (RBAC):
ระบบเชื่อมต่อกับ Active Directory / SSO ขององค์กรโดยตรง จัดการสิทธิ์การมองเห็นข้อมูล การแก้ไข และการอนุมัติแบบละเอียดเป็นรายบุคคลและรายแผนก ไม่มีปัญหาข้อมูลข้ามสิทธิ์ - AI Governance Guardrails & Data Privacy Filter:
Joget มีกลไกคอยตรวจจับข้อมูลความลับ (Sensitive Data) และข้อมูลส่วนบุคคล (PDPA) ก่อนที่จะอนุญาตให้ส่งต่อไปยัง AI Agent โดยมีระบบ Audit Trail บันทึกประวัติการเรียกใช้งานอย่างโปร่งใส ตรวจสอบย้อนหลังได้ทุก Transaction - ผ่าน Security Test ตั้งแต่วันแรก:
แอปพลิเคชันที่สร้างขึ้นบนฐานรากของ Joget จะผ่านมาตรฐานความปลอดภัยระดับ Enterprise Security ทันที ไม่ต้องกังวลว่าจะถูกฝ่าย Cybersecurity สั่งระงับการใช้งานในภายหลัง
2. Enterprise Token Factory: โรงงานควบคุมและปรับแต่งต้นทุน Token (AI FinOps)
เมื่อแอปพลิเคชันมีความปลอดภัยแล้ว ขั้นตอนต่อไปคือการกำกับดูแลต้นทุนไม่ให้บานปลายด้วย Enterprise Token Factory (ระบบบริหารจัดการและควบคุมต้นทุน Token) ที่ทำหน้าที่เป็นตัวกลางอัจฉริยะ (Intelligent Proxy & Gateway):
- Single Control Plane & Departmental Quotas:
ทุกแอปที่ Creator สร้างขึ้น ไม่ได้รับอนุญาตให้ถือ API Key ของตัวเอง แต่จะต้องยิงคำร้องผ่าน Token Factory กลางของบริษัท ทำให้ฝ่ายไอทีสามารถกำหนดเพดานงบประมาณ (Budget Caps) รายแผนกได้ทันที หากงบใกล้หมด ระบบจะแจ้งเตือน ป้องกันการเกิดบิลช็อก - Semantic KV Caching (ตัดทอนคำถามซ้ำ ประหยัดทันที 60–80%):
เมื่อพนักงานหรือลูกค้ายิงคำถามที่มีความหมายใกล้เคียงกับคำถามที่เคยตอบไปแล้ว ระบบจะดึงคำตอบจาก Cache ส่งกลับไปทันทีโดยไม่ต้องส่งไปคิดเงินที่โมเดล AI ภายนอกซ้ำซ้อน - Smart Model Routing (เลือกโมเดลให้ตรงกับความยากง่าย):
ระบบจะตรวจวัดความซับซ้อนของคำสั่ง (Prompt Complexity) หากเป็นงานจัดหมวดหมู่ง่ายๆ หรือสกัดข้อความสั้นๆ ระบบจะส่งไปยัง Local LLM ภายในองค์กร หรือโมเดลขนาดเล็กราคาประหยัด (เช่น Gemini Flash, GPT-4o-mini) แต่หากเป็นงานเขียนกลยุทธ์หรืองานวิเคราะห์ซับซ้อน จึงจะส่งต่อไปยัง Frontier Model - Dynamic Re-routing & Failover:
หากผู้ให้บริการ AI โมเดลหลักมีปัญหาล่ม ช้า หรือปรับขึ้นราคา Token Factory สามารถ "สลับเส้นทาง (Re-route) ไปยังโมเดลสำรองที่มีความสามารถทัดเทียมกันและราคาเหมาะสมที่สุดได้โดยอัตโนมัติ" โดยที่แอปพลิเคชันของ Creator ไม่หยุดชะงัก
📊 ตารางเปรียบเทียบ: สร้างแอปแบบทั่วไป vs มี Joget + Token Factory
| มิติการประเมิน | การสร้างแอปแบบ Creator ทั่วไป (ไร้การควบคุม) | การสร้างแอปด้วย Joget AI Governance + Token Factory |
|---|---|---|
| ความปลอดภัย (Security) | ❌ เสี่ยงสูง: ฝัง Key ในโค้ด, ข้อมูลรั่วไหล, สอบตก Security Test 100% | ✅ ปลอดภัยสูงสุด: Enterprise RBAC, แซนด์บ็อกซ์, IT Guardrails คุม 100% |
| การกำกับดูแล (Governance) | ❌ Shadow IT: ต่างคนต่างสร้าง, ไร้ Audit Log, เสี่ยงผิด PDPA ร้ายแรง | ✅ ตรวจสอบได้: Audit Log ครบทุก Transaction, เชื่อมต่อ Single Sign-On |
| การใช้ Token (Efficiency) | ❌ สิ้นเปลือง: ขี่ช้างจับตั๊กแตน, เรียกโมเดลท็อปทุกงาน, ไม่มีการแคช | ✅ คุ้มค่าสูงสุด: Smart Routing คัดแยกงาน + Semantic Cache ประหยัด Token 75% |
| การคุมงบประมาณ (FinOps) | ❌ บิลช็อก: งบประมาณบานปลายตอนสิ้นเดือน ไร้การควบคุมเพดาน | ✅ คุมงบอยู่หมัด: ระบบโควตาเพดานงบประมาณรายแผนก (Budget Caps) ศูนย์กลาง |
| ความต่อเนื่องทางธุรกิจ (Resilience) | ❌ เปราะบาง: หาก API คลาวด์ภายนอกล่ม แอปพังและหยุดทำงานทันที | ✅ เสถียรภาพสูง: Dynamic Re-routing สลับไปใช้โมเดลสำรองหรือ Local LLM อัตโนมัติ |
| ผลตอบแทนจากการลงทุน (ROI) | ❌ ไม่คุ้มค่า: ลงทุนสูงแต่งานจริงได้น้อย เสี่ยงถูกสั่งปิดระบบถาวร | ✅ ผลลัพธ์จับต้องได้: นวัตกรรมโตเร็ว ปลอดภัย วัดผล ROI ชัดเจนและยั่งยืน |
🚀 สรุป: AuthorWise ช่วยองค์กรของคุณสร้างความสมดุลได้อย่างไร?
เป้าหมายสูงสุดของการเปลี่ยนผ่านสู่ยุคดิจิทัล ไม่ใช่การเบรกความคิดสร้างสรรค์ของพนักงาน แต่คือการสร้าง "รางรถไฟที่มั่นคง ปลอดภัย และประหยัดพลังงาน" ให้รถไฟความเร็วสูงของ Creator วิ่งได้อย่างเต็มประสิทธิภาพ
AuthorWise ในฐานะ Enterprise AI Implementation & Governance Partner พร้อมช่วยองค์กรของคุณ:
- ติดตั้งและออกแบบระบบ Joget DX ในประเทศไทย:
เราเป็นพันธมิตรผู้ให้บริการที่ได้รับการรับรอง พร้อมให้คำปรึกษา ออกแบบเวิร์กโฟลว์ และฝึกอบรมพนักงานของคุณให้กลายเป็น Citizen Developer ที่มีทักษะระดับมืออาชีพ - สร้างสถาปัตยกรรม Enterprise Token Factory & AI Gateway:
เชื่อมต่อระบบ Hybrid Model (Local LLMs + Cloud APIs), ติดตั้งระบบ Smart Routing, ระบบ Semantic Caching และแดชบอร์ดติดตามต้นทุน Token แบบ Real-time - ประเมินความปลอดภัยและการบริหารความเสี่ยง AI (AI Security & Governance Assessment):
ช่วยตรวจสอบแอปพลิเคชันที่สร้างขึ้นภายในองค์กร เพื่อให้มั่นใจว่าจะผ่านทุกเกณฑ์การทดสอบความปลอดภัย และสอดคล้องกับกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA) อย่างเคร่งครัด
💡 อยากปลดล็อกพลังของ Creator ในองค์กรให้สร้างแอปได้อย่างรวดเร็ว ปลอดภัย 100% และประหยัดค่าใช้จ่าย Token สูงสุด?
ปรึกษาผู้เชี่ยวชาญจาก AuthorWise ได้แล้ววันนี้
📞 โทร: 081-555-6615
✉️ อีเมล: auttakorn.ph@authorwise.co.th
🌐 เว็บไซต์: www.authorwise.co.th