เจาะลึกเสาหลักที่ 5: Centralized Resource Catalog & Unified Control Plane คืออะไร? กำกับดูแลความปลอดภัย สิทธิ์ และควบคุม AI ทั้งองค์กรจาก War Room ศูนย์กลาง
ผู้เขียน: ทีมยุทธศาสตร์เทคโนโลยี AuthorWise
หมวดหมู่: Enterprise AI, AI Governance & Security, Cloud & Infrastructure, Enterprise Technology
กลุ่มเป้าหมาย: CEO, CISO, CIO, CTO, Data Protection Officers (DPO), Enterprise Risk & Compliance Officers
จากบทความซีรีส์แรกเรื่อง เจาะลึก 4 อุปสรรคใหญ่ และ 5 เสาหลักสถาปัตยกรรม AI & Automation ที่องค์กรยุคใหม่ต้องมี หนึ่งในอุปสรรคที่อันตรายที่สุดและมักถูกมองข้ามในช่วงเริ่มต้นคือ "Governance & Security Gap"
ตลอด 4 เสาหลักที่ผ่านมา เราได้วางรากฐานสถาปัตยกรรมไว้อย่างแข็งแกร่ง:
- ฐานข้อมูลความเร็วแสง เสาหลักที่ 1: Cognitive Database ฐานข้อมูลความเร็วสูงระดับ GPU-Native
- โรงงานผลิตมันสมองเฉพาะทาง เสาหลักที่ 2: Enterprise AI Factory & Agent Engine
- แขนขาในการลงมือปฏิบัติงานจริง เสาหลักที่ 3: Low-Code Automation & Process Orchestration (Joget DX)
- ระบบควบคุมต้นทุนและเร่งความเร็ว Token เสาหลักที่ 4: Token Factory & Cost Optimization
แต่เมื่อองค์กรมีทั้งฐานข้อมูลความเร็วสูง, มี AI Agents นับสิบตัวทำงานประจำแผนกต่างๆ, มีเวิร์กโฟลว์เชื่อมโยงระบบหลัก และมี Token ไหลเวียนมหาศาล... คำถามเชิงยุทธศาสตร์ที่สำคัญที่สุดของคณะกรรมการบริหาร (Board of Directors), CISO และฝ่ายกำกับดูแล (Compliance) คือ:
"หากปราศจากระบบกำกับดูแลจากศูนย์กลาง ใครจะรับประกันได้ว่า AI ฝ่ายการตลาดจะไม่แอบเข้าถึงข้อมูลเงินเดือนของฝ่าย HR? ใครจะรู้ว่าพนักงานไม่ได้แอบป้อนความลับทางการค้าให้โมเดลภายนอก? และเมื่อเกิดข้อผิดพลาดขึ้น เรามีหลักฐานตรวจสอบย้อนหลังที่โปร่งใสพอจะตอบคำถามหน่วยงานกำกับดูแลหรือไม่?"
คำตอบสุดท้ายที่เข้ามาเติมเต็มจิ๊กซอว์สถาปัตยกรรมองค์กรให้สมบูรณ์แบบ 100% คือ "เสาหลักที่ 5: Centralized Resource Catalog & Unified Control Plane"
🛡️ Centralized Resource Catalog & Unified Control Plane คืออะไร?
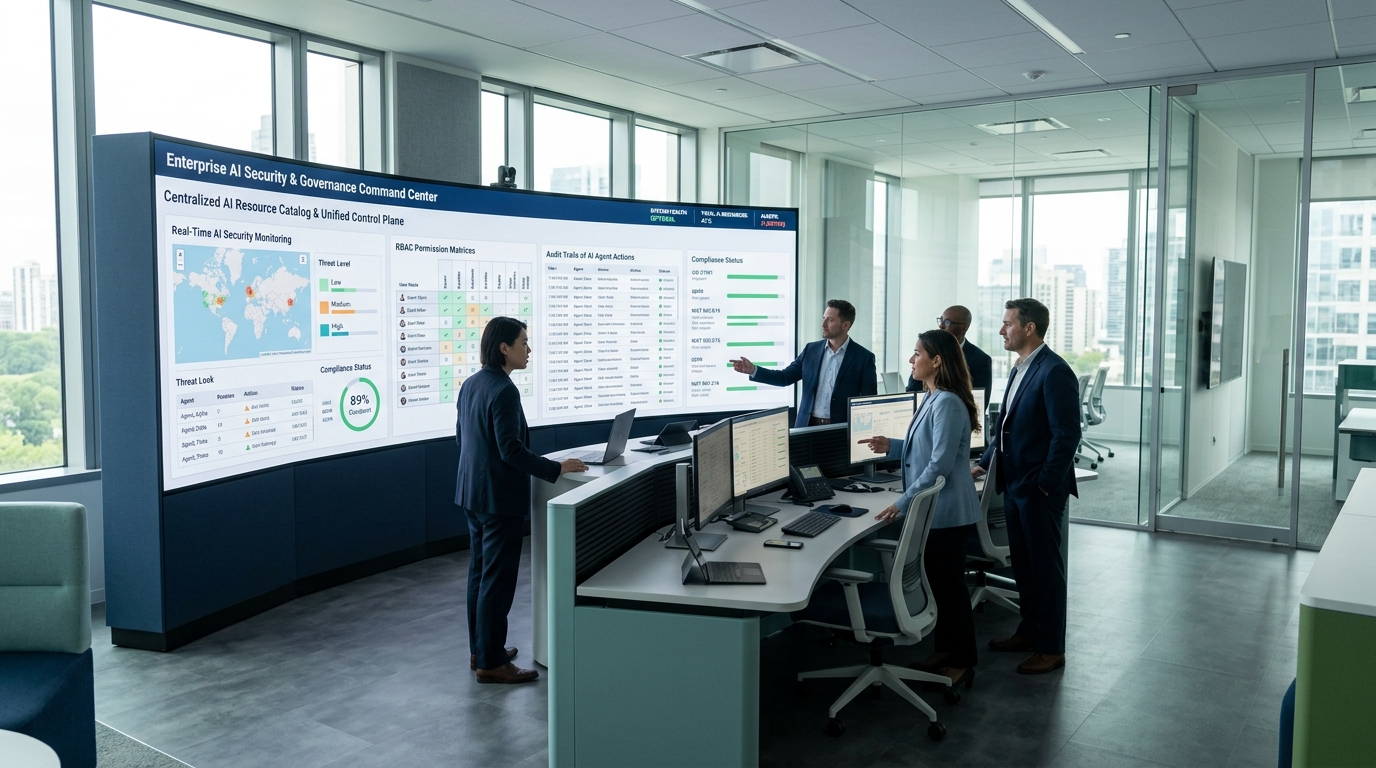
รูปภาพที่ 1: ห้องปฏิบัติการความมั่นคงปลอดภัยและธรรมาภิบาล AI (Enterprise AI Security & Governance Command Center / War Room) ตรวจสอบความปลอดภัยและสิทธิ์การเข้าถึงแบบรวมศูนย์
Centralized Resource Catalog & Unified Control Plane คือ สถาปัตยกรรมศูนย์บัญชาการความมั่นคงปลอดภัยและธรรมาภิบาล AI (Enterprise AI Command Center & War Room) ที่ทำหน้าที่เป็น "ระบบปฏิบัติการด้านความปลอดภัยและสิทธิ์" รวบรวมบัญชีสินทรัพย์ AI ทั้งหมดขององค์กร และกำกับดูแลสิทธิ์การเข้าถึงแบบรวมศูนย์ (Single Pane of Glass) เพื่อให้มั่นใจว่าทุกการเรียกใช้งาน AI สอดคล้องกับนโยบายองค์กรและกฎหมายคุ้มครองข้อมูลส่วนบุคคล (PDPA)
🏗️ 4 องค์ประกอบสำคัญของสถาปัตยกรรม Unified Control Plane
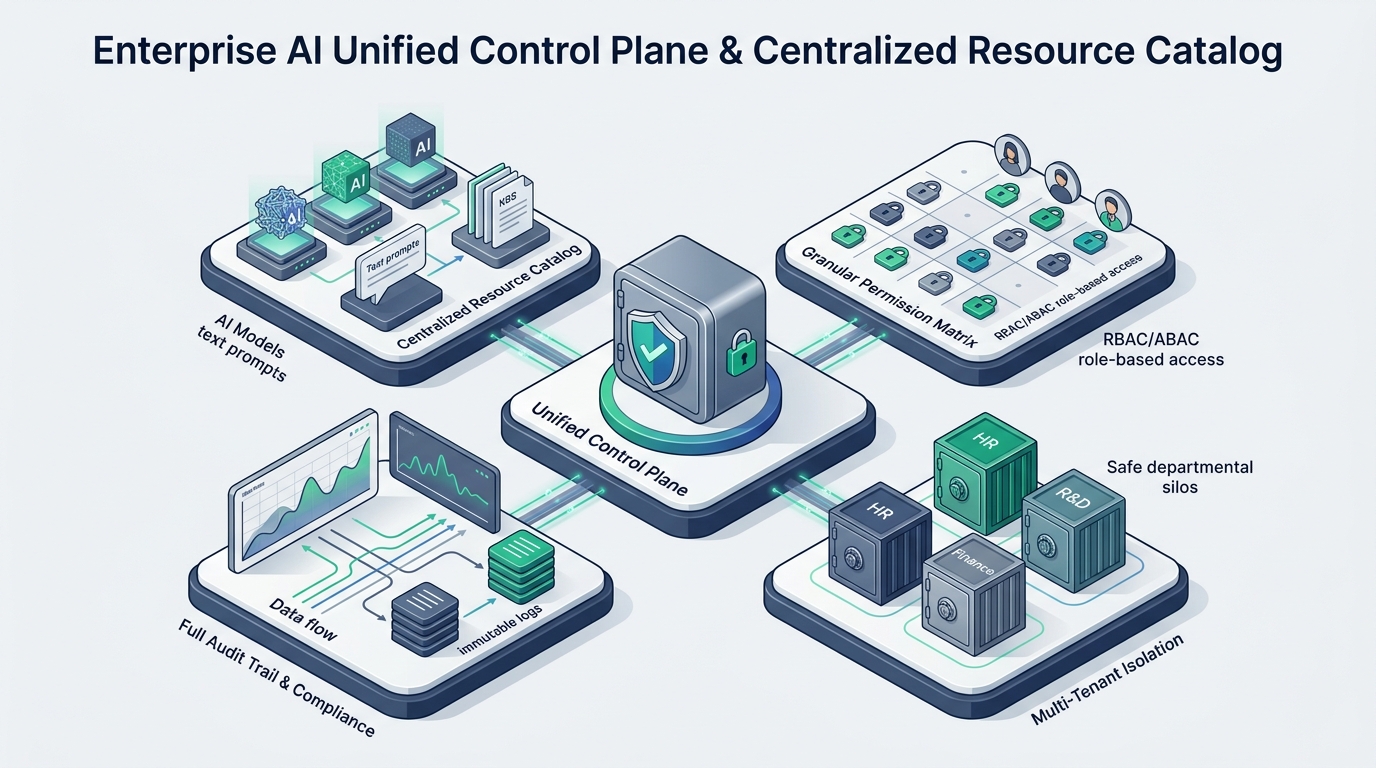 รูปภาพที่ 2: แผนภาพ 3D แสดงสถาปัตยกรรม Unified Control Plane เชื่อมโยง 4 องค์ประกอบสำคัญเพื่อความปลอดภัยขั้นสูงสุด
ระบบนี้ทำงานร่วมกันผ่าน 4 เสาค้ำยันด้านความมั่นคงปลอดภัยและธรรมาภิบาล:
1. Centralized Resource Catalog (สมุดทะเบียนสินทรัพย์ AI กลาง)
ทำหน้าที่เป็นแหล่งความจริงเดียว (Single Source of Truth) รวบรวมและจัดหมวดหมู่สินทรัพย์ AI ทั้งหมดขององค์กร:
- Model Registry: บัญชีรายชื่อโมเดล AI ทั้งหมดที่ได้รับอนุญาตให้ใช้งาน (ทั้ง Public APIs และ On-Premises Local Models) พร้อมระบุเวอร์ชันและระดับความปลอดภัย
- Knowledge Base Catalog: บัญชีคลังข้อมูลและเอกสารองค์กร ระบุระดับชั้นความลับชัดเจน (Confidential vs. Internal vs. Public)
- Prompt & Tool Catalog: บัญชีคำสั่ง พรอมต์ และเครื่องมือ (Tools/APIs) ของ Agent ที่ผ่านการตรวจสอบความปลอดภัย (Vetted & Approved) ป้องกันการโจมตีแบบ Prompt Injection
- Application Catalog: ทะเบียนแอปพลิเคชันและเวิร์กโฟลว์ที่ได้รับอนุญาตให้เรียกใช้ AI
2. Granular Permission Matrix (ระบบสิทธิ์แบบ RBAC & ABAC)
กำหนดสิทธิ์การเข้าถึงข้อมูลและโมเดลตามบทบาทหน้าที่ (Role-Based Access Control) และคุณลักษณะบริบท (Attribute-Based Access Control):
- ตัวอย่างเช่น: AI Agent ฝ่ายจัดซื้อมีสิทธิ์อ่านเฉพาะใบเสนอราคาและสัญญาคู่ค้า แต่ถูกบล็อกไม่ให้เข้าถึงฐานข้อมูลเงินเดือน HR หรือสูตรวิจัย R&D โดยเด็ดขาด
- รองรับการผูกระบบเข้ากับ Corporate Identity Provider เดิมขององค์กร เช่น Microsoft Entra ID (Azure AD), Okta หรือ LDAP
3. Multi-Tenant Isolation (การแบ่งแยกพื้นที่ข้อมูลอย่างเด็ดขาด)
ป้องกันปัญหาข้อมูลรั่วไหลข้ามแผนก (Cross-Department Data Contamination) ด้วยการแบ่งแยกสภาพแวดล้อมเสมือน (Virtual Silos) ของแต่ละฝ่าย หรือระหว่างบริษัทในเครือ:
- ข้อมูลลับของแผนก Finance จะถูกจัดเก็บและประมวลผลแยกจากแผนกอื่นๆ อย่างสิ้นเชิง แม้จะรันอยู่บนคลัสเตอร์ฮาร์ดแวร์ชุดเดียวกัน
4. Full Audit Trail & Compliance (บันทึกประวัติการตัดสินใจ 100%)
บันทึก Telemetry และประวัติการทำงานของทั้งมนุษย์และ AI Agent ทุกขั้นตอนลงในระบบ Log ที่มีการเข้ารหัสและป้องกันการแก้ไขย้อนหลัง (Immutable Logs):
- บันทึกครบถ้วน: User ID, Timestamp, Prompt ต้นทาง, คำตอบที่ได้, โมเดลที่เรียกใช้, ปริมาณ Token, และระบบปลายทางที่ถูกสั่งรัน
- พร้อมสำหรับส่งมอบรายงานการตรวจสอบต่อผู้ตรวจสอบบัญชี, ธนาคารแห่งประเทศไทย (ธปท.), สำนักงาน ก.ล.ต., หรือคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.)
🎯 4 ประโยชน์หลักที่องค์กรจะได้รับทันที (Enterprise Benefits)
- Zero Data Leakage (ป้องกันข้อมูลรั่วไหล 100%):
ข้อมูลความลับทางการค้า งบการเงิน และข้อมูลส่วนบุคคล (PDPA) จะไม่มีวันหลุดรอดออกสู่ภายนอกหรือถูกใช้งานผิดวัตถุประสงค์ - Single Pane of Glass Visibility (มองเห็นภาพรวมทั้งองค์กร):
ผู้บริหาร CISO และทีมไอทีมองเห็นสถานะ ความเคลื่อนไหว และพฤติกรรมการใช้งาน AI ทั้งหมดจากหน้าจอ Command Center หน้าเดียวแบบ Real-time - Audit & Regulatory Compliance 100%:
ตอบโจทย์มาตรฐานความมั่นคงปลอดภัยสากล เช่น ISO 27001, SOC 2 Type II, และกฎหมาย PDPA โดยไม่ต้องเสียเวลาเตรียมเอกสารย้อนหลังเป็นเดือนๆ - Eliminate Shadow AI:
หยุดปัญหาพนักงานแอบใช้เครื่องมือ AI ภายนอกที่ไม่ปลอดภัย เพราะองค์กรมี Resource Catalog ที่พร้อมใช้งาน มีคุณภาพสูง และได้รับการรับรองจากส่วนกลาง
🚀 โอกาสใหม่ทางธุรกิจสำหรับผู้นำองค์กร (New Strategic Opportunities)
- 🤝 Trust-Driven Enterprise Adoption: เมื่อมีระบบรักษาความปลอดภัยที่โปร่งใสและตรวจสอบได้ ผู้บริหารและพนักงานจะกล้านำ AI ไปใช้กับกระบวนการหลักของธุรกิจอย่างมั่นใจ
- ⚡ Plug-and-Play AI Scaling: การขยาย AI สู่แผนกใหม่ๆ ทำได้อย่างรวดเร็ว เพราะเพียงแค่ลงทะเบียน Agent เข้าสู่ Catalog กลาง ก็จะได้รับนโยบายความปลอดภัยและการควบคุมสิทธิ์ทันทีโดยไม่ต้องเริ่มสร้างใหม่
- 🏆 Competitive Advantage & Brand Reputation: สร้างภาพลักษณ์ความเป็นผู้นำองค์กรที่มีธรรมาภิบาล AI (Responsible & Ethical AI) สร้างความเชื่อมั่นสูงสุดให้แก่ลูกค้า คู่ค้า และนักลงทุน
⚠️ 4 อุปสรรคและความท้าทายที่ต้องวางแผนรับมือ (Challenges & Obstacles)
- Organizational Complexity: โครงสร้างอำนาจอนุมัติและสายบังคับบัญชาในองค์กรขนาดใหญ่มีความซับซ้อน ต้องอาศัยการทำ Role & Permission Mapping ที่รัดกุม
- Security vs. Agility: การวางนโยบายที่เข้มงวดเกินไปอาจลดทอนความคล่องตัวของธุรกิจ จึงต้องออกแบบให้ระบบมีความปลอดภัยสูงแต่ยังคงใช้งานง่าย
- Massive Telemetry & Log Volume: เมื่อ AI มีการใช้งานระดับหลายแสนคำสั่งต่อวัน ปริมาณ Log จะมหาศาล ต้องมีสถาปัตยกรรมการจัดเก็บและระบบ SIEM/SOC ที่รองรับ
- Continuous Policy Updates: กฎหมายและมาตรฐาน AI ในระดับสากลมีการเปลี่ยนแปลงตลอดเวลา องค์กรต้องมีทีมงานคอยปรับปรุงนโยบายธรรมาภิบาลให้ทันสมัย
🤝 AuthorWise: Strategic Enterprise AI Governance Partner
การสร้างสถาปัตยกรรม Enterprise AI ให้ประสบความสำเร็จอย่างยั่งยืน ไม่ได้จบลงเพียงแค่การเลือกโมเดลที่ฉลาดที่สุด แต่คือการวางรากฐานครบทั้ง 5 เสาหลัก ตั้งแต่ Cognitive Database, AI Factory, Low-Code Orchestration (Joget DX), Token Factory ไปจนถึง Control Plane & Governance
ที่ AuthorWise ในฐานะ Enterprise AI Implementation & Governance Partner เราพร้อมช่วยองค์กรของคุณก้าวสู่ยุค AI อย่างปลอดภัยและคุ้มค่าสูงสุด:
- 🏛️ Turnkey Control Plane & Resource Catalog Setup: วางระบบบริหารจัดการสินทรัพย์ AI ศูนย์กลาง พร้อมหน้าจอ Command Center ตรวจสอบความปลอดภัยแบบเรียลไทม์
- 🔐 Granular RBAC/ABAC & PDPA Guardrails: ออกแบบโครงสร้างสิทธิ์การเข้าถึงข้อมูลตามผังองค์กรจริง และติดตั้งระบบคัดกรองข้อมูลส่วนบุคคล (DLP)
- ⚙️ End-to-End Workflow Integration: เชื่อมต่อระบบกำกับดูแลเข้ากับแพลตฟอร์ม Low-Code Joget DX Enterprise Solutions และบริการ AI Integration Specialist
- 📜 Immutable Audit Trail & Compliance Advisory: ให้คำปรึกษาและวางระบบบันทึก Log สำหรับการตรวจสอบย้อนหลังตามมาตรฐานสากล 100%
พร้อมเปลี่ยนผ่านสู่ Enterprise AI ที่ปลอดภัย โปร่งใส และพร้อมสำหรับอนาคตแล้วหรือยัง?
✉️ ปรึกษาทีม AI Governance Architect และ Security Specialist ของ AuthorWise ได้แล้ววันนี้ที่ ติดต่อทีมงาน AuthorWise หรืออีเมล contact@authorwise.co.th